Domain rockerclubs.de kaufen?
Wir ziehen mit dem Projekt
rockerclubs.de um.
Sind Sie am Kauf der Domain
rockerclubs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rockerclubs.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
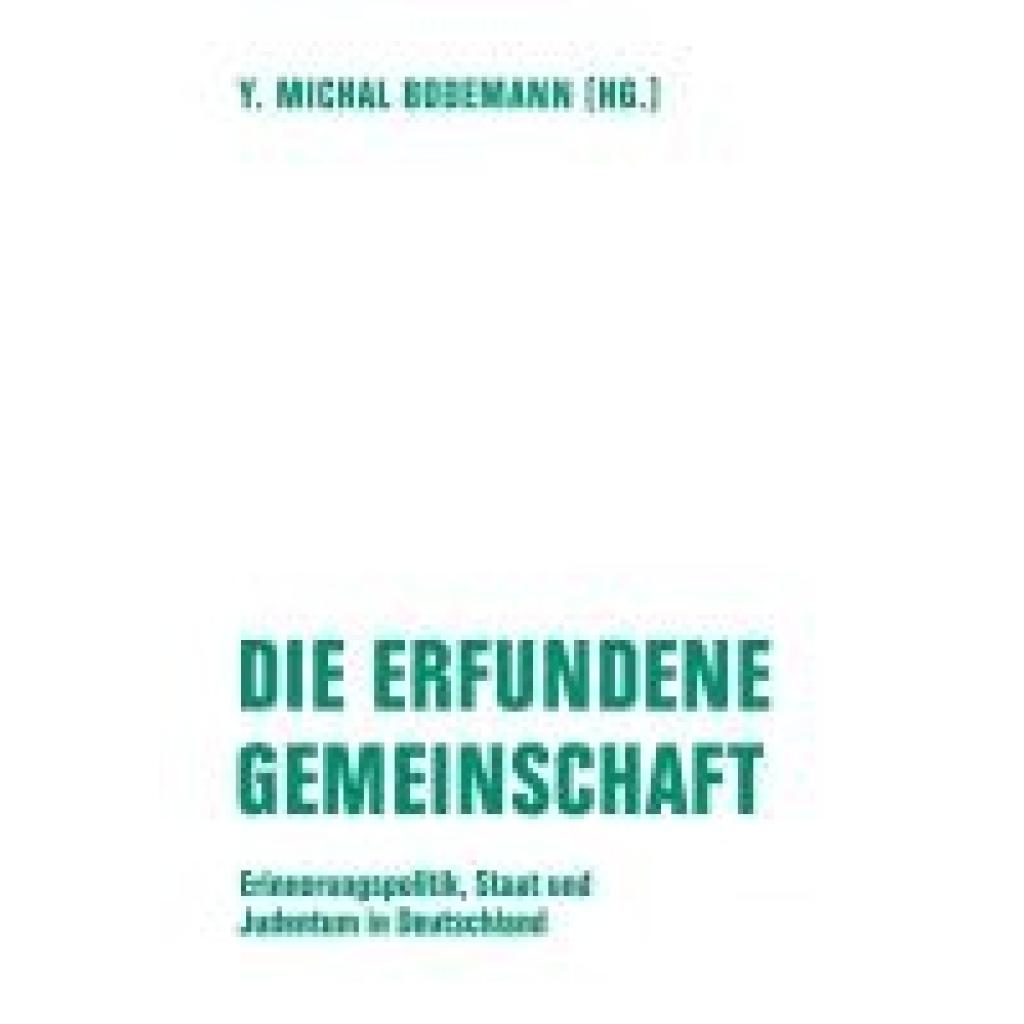
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ist der Biker-Club in GTA 5 verschwunden?
Nein, der Biker-Club ist nicht verschwunden. In GTA 5 gibt es immer noch die Möglichkeit, einen Biker-Club zu gründen und verschiedene Aktivitäten im Zusammenhang mit dem Club durchzuführen. Spieler können Mitglieder rekrutieren, Missionen absolvieren und ihr Clubhaus verwalten. **
-
Wie können Biker den Klang ihrer Motorräder verbessern, um eine intensivere und markantere Biker-Atmosphäre zu schaffen?
Biker können den Klang ihrer Motorräder verbessern, indem sie einen speziellen Auspuff installieren, der einen tieferen und lauteren Sound erzeugt. Außerdem können sie den Motor tunen, um mehr Leistung und einen aggressiveren Klang zu erzielen. Eine regelmäßige Wartung und Pflege des Motorrads kann auch dazu beitragen, dass der Klang optimal bleibt. **


Wie kann ich den Biker-Club in GTA 5 erweitern?
Um den Biker-Club in GTA 5 zu erweitern, musst du zunächst die notwendigen Ressourcen sammeln, indem du Missionen abschließt oder Aktivitäten durchführst. Sobald du genug Ressourcen hast, kannst du neue Mitglieder für deinen Club rekrutieren und ihnen verschiedene Rollen zuweisen. Du kannst auch neue Clubhäuser kaufen, um deine Aktivitäten auszubauen und mehr Möglichkeiten für deine Mitglieder zu schaffen. **
Wie können Biker-Treffen organisiert werden, um den Erfahrungsaustausch und die Gemeinschaft unter Motorrad-Enthusiasten zu fördern?
Biker-Treffen können organisiert werden, indem ein Datum und Ort festgelegt werden, an dem sich Motorrad-Enthusiasten treffen können. Es können gemeinsame Ausfahrten, Workshops oder Vorträge organisiert werden, um den Erfahrungsaustausch zu fördern. Durch die Nutzung von sozialen Medien oder Motorrad-Communities können Interessierte eingeladen und informiert werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fantasie & LeidenschaftFantasie & Leidenschaft , Mit ihrer schwungvollen Linienführung, dem dramatischen Licht und Schatten, ihrer Verve und großen Ausdruckskraft zählen die italienischen Barockzeichnung zu den Kostbarkeiten der Altmeistersammlung des Städel Museums. Sie sind Ausdruck einer Zeit der Gegensätze, die geprägt ist von der Suche nach neuen Ausdrucksformen. Aus dem großen Bestand der Graphischen Sammlung wird hier eine Auswahl von 90 Meisterwerken der führenden Künstler der Zeit vorgestellt. Das Zeichnen war zentraler Bestandteil ihrer künstlerischen Tätigkeit. Die Arbeiten auf Papier legen vielfach die Grundlage für Malerei, Skulptur oder Druckgrafik, behaupten sich aber auch als eigenständige Werke. Ihr Spektrum reicht von der spontan angelegten Skizze über die suchende Studie bis zur präzisen Ausführung. Im Rahmen eines mehrjährigen Forschungsprojekts wurden die Blätter erstmals wissenschaftlich bearbeitet und die bisherigen Zuschreibungen auf den Prüfstand gestellt. Dabei konnten zahlreiche neue Erkenntnisse zu einzelnen Künstlern und ihrer Arbeitsweise, zu den dargestellten Themen und verwendeten Techniken sowie zeitgenössischen und späteren Sammlern gewonnen werden. , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Städel Museum, Edition: NED, Seitenzahl/Blattzahl: 304, Keyword: Altmeistersammlung; Barockzeichnung; Bernini; Carracci; Druckgraphik; Linienführung; Malerei; Skulptur; Städel, Fachschema: Malerei (Kunst)~Kunstgeschichte, Fachkategorie: Kunstgeschichte, Warengruppe: HC/Kunstgeschichte, Fachkategorie: Malerei und Gemälde, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Imhof Verlag, Verlag: Imhof Verlag, Verlag: Imhof, Michael, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 280, Breite: 230, Höhe: 28, Gewicht: 1600, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist der Biker-Club in GTA 5 verschwunden?
Nein, der Biker-Club ist nicht verschwunden. In GTA 5 gibt es immer noch die Möglichkeit, einen Biker-Club zu gründen und verschiedene Aktivitäten im Zusammenhang mit dem Club durchzuführen. Spieler können Mitglieder rekrutieren, Missionen absolvieren und ihr Clubhaus verwalten. **
-
Wie können Biker den Klang ihrer Motorräder verbessern, um eine intensivere und markantere Biker-Atmosphäre zu schaffen?
Biker können den Klang ihrer Motorräder verbessern, indem sie einen speziellen Auspuff installieren, der einen tieferen und lauteren Sound erzeugt. Außerdem können sie den Motor tunen, um mehr Leistung und einen aggressiveren Klang zu erzielen. Eine regelmäßige Wartung und Pflege des Motorrads kann auch dazu beitragen, dass der Klang optimal bleibt. **
-
Wie kann ich den Biker-Club in GTA 5 erweitern?
Um den Biker-Club in GTA 5 zu erweitern, musst du zunächst die notwendigen Ressourcen sammeln, indem du Missionen abschließt oder Aktivitäten durchführst. Sobald du genug Ressourcen hast, kannst du neue Mitglieder für deinen Club rekrutieren und ihnen verschiedene Rollen zuweisen. Du kannst auch neue Clubhäuser kaufen, um deine Aktivitäten auszubauen und mehr Möglichkeiten für deine Mitglieder zu schaffen. **
-
Wie können Biker-Treffen organisiert werden, um den Erfahrungsaustausch und die Gemeinschaft unter Motorrad-Enthusiasten zu fördern?
Biker-Treffen können organisiert werden, indem ein Datum und Ort festgelegt werden, an dem sich Motorrad-Enthusiasten treffen können. Es können gemeinsame Ausfahrten, Workshops oder Vorträge organisiert werden, um den Erfahrungsaustausch zu fördern. Durch die Nutzung von sozialen Medien oder Motorrad-Communities können Interessierte eingeladen und informiert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.